
Bei „BitLocker fragt immer nach dem Wiederherstellungsschlüssel“ sollten Sie zuerst die Originaldaten schützen. Wenn BitLocker immer nach dem Wiederherstellungsschlüssel fragt, geben Sie den passenden Schlüssel einmal ein und sichern Sie wichtige Dateien. Ändern Sie vorher weder TPM noch Firmware, Secure Boot oder Partitionen. Ein gültiger Schlüssel öffnet das verschlüsselte Volume für diesen Start. Die erneute Abfrage zeigt, dass Windows dem aktuellen Startzustand weiterhin nicht vertraut. Ermitteln Sie die Änderung und erneuern Sie die Schutzbindung erst unter stabilem Windows.
BitLocker fragt immer nach dem Wiederherstellungsschlüssel – sichere Diagnose
BitLocker bindet die Schutzmechanismen eines Systemlaufwerks an erwartete Startbedingungen. Das Trusted Platform Module gibt das benötigte Geheimnis normalerweise frei, wenn gemessene Bootwerte dem bekannten Zustand entsprechen. Ändert sich Firmware, Secure Boot, Bootmanager oder Hardware, fordert BitLocker lieber Recovery an, als den Schlüssel still bereitzustellen.
Der 48-stellige Recovery Key autorisiert einen einzelnen Start. Er übernimmt die veränderten Messwerte nicht automatisch als neue Vertrauensbasis. Deshalb unterscheidet sich diese Schleife von einem falschen Kennwort. Sie ist auch nicht derselbe Fall wie ein Wechsellaufwerk, das lediglich nach seinem BitLocker-To-Go-Kennwort fragt.
| Vorherige Änderung | Warum sie zählt | Was zuerst geprüft wird |
|---|---|---|
| BIOS- oder UEFI-Update | Firmware und Bootmessungen können sich ändern | Erfolgreichen Abschluss und unterstützte Einstellungen bestätigen |
| Secure Boot umgeschaltet oder Schlüssel geändert | Die Vertrauenskette sieht anders aus | Aktuellen Zustand notieren; nicht mehrfach hin- und herschalten |
| TPM gelöscht, deaktiviert oder ersetzt | Die bisher versiegelte Beziehung fehlt möglicherweise | TPM-Bereitschaft nach erfolgreichem Windows-Start lesen |
| Startreihenfolge, Bootmanager oder Systemdatenträger geändert | Windows startet über einen anderen Pfad | Beabsichtigten Windows Boot Manager und Datenträger prüfen |
| Dock, Erweiterung oder bootfähiges USB-Gerät angeschlossen | Hardware oder Bootauswahl beeinflusst Messwerte | Einmal ohne nicht benötigte Geräte vollständig neu starten |
Notieren Sie Schlüssel-ID, Computermodell, Firmwareversion, Secure-Boot-Zustand und den letzten normalen Start. Speichern Sie diese Angaben außerhalb des verschlüsselten PCs. Ein Foto der Recovery-Seite ist nützlich, doch der vollständige Schlüssel gehört nicht in einen ungesicherten Chat oder ein öffentliches Ticket.
Einmal entsperren und zuerst eine geprüfte Sicherung anlegen
Nutzen Sie den Wiederherstellungsschlüssel, dessen Kennung mit der Bildschirmanzeige übereinstimmt. Microsoft nennt die möglichen Ablageorte in der offiziellen Anleitung zum BitLocker-Recovery-Key. Der Datensatz kann im Microsoft-Konto, Arbeitskonto, in einer Datei, auf Papier oder in der Verwaltung liegen. Ein Schlüssel eines anderen Geräts passt nicht.
Nach der Anmeldung kopieren Sie unersetzliche Benutzerordner auf ein gesundes externes Laufwerk oder ein genehmigtes Netzwerkziel. Öffnen Sie dort Dokumente, Bilder, Archive und Projektdateien. Erstellen Sie bei wichtigen Daten eine zweite Kopie. Löschen Sie nicht als Erstes TPM, Schutzmechanismen oder Bootdaten.
Klickt das Systemlaufwerk, verschwindet es aus der Firmware oder friert bei Lesevorgängen ein, stoppen Sie wiederholte Starts. Eine BitLocker-Abfrage kann gleichzeitig mit einem physischen Defekt auftreten. Entschlüsselung macht instabile Hardware nicht sicher. Dann sind Imaging oder professionelle Datenrettung geeigneter.
BitLocker-, TPM- und Bootstatus nur lesen
Melden Sie sich nach dem erfolgreichen Öffnen als Administrator an. Öffnen Sie BitLocker verwalten und bestätigen Sie das geschützte Volume. Ein erhöhtes Terminal zeigt mit manage-bde -status C: Verschlüsselung, Schutz und Sperrzustand. Prüfen Sie vor jedem Befehl den Laufwerksbuchstaben.
Windows-Sicherheit kann die Bereitschaft des Sicherheitsprozessors anzeigen. Auf unterstützten Systemen liefert Get-Tpm weitere Zustände. Notieren Sie die Ausgabe, ohne sie sofort zu verändern. Ein deaktiviertes TPM, ein ausstehender Neustart oder ein laufendes Firmwareupdate verlangt einen anderen nächsten Schritt.
Den tatsächlichen Starteintrag kontrollieren
Öffnen Sie UEFI-Einstellungen erst nach der Sicherung. Der vorgesehene Windows Boot Manager für das interne Laufwerk sollte an der passenden Stelle stehen. Entfernen Sie nicht benötigte bootfähige USB-Geräte für einen kontrollierten Vergleich. Wechseln Sie nicht zufällig zwischen UEFI, Legacy und CSM; Windows kann dadurch unbootbar werden.
Fehlt der Bootmanager, ist dies kein einfacher Schutz-Refresh. BCD- und EFI-Arbeiten verändern Bootstrukturen und folgen erst nach der Datenrettung. Für eine Startschleife mit externem Medium zeigt die Anleitung zur Windows-USB-Wiederherstellung einen angrenzenden Pfad.
Firmware und Secure Boot mit dem bekannten Zustand vergleichen
Prüfen Sie die Dokumentation des PC-Herstellers zur letzten BIOS-Aktualisierung. Bestätigen Sie das exakte Modell. Notieren Sie, ob Secure Boot, TPM, Speichermodus oder Startreihenfolge auf Standardwerte zurückgingen. Stellen Sie nur Werte wieder her, von denen Sie wissen, dass sie zuvor korrekt und unterstützt waren.
Löschen Sie das TPM nicht testweise. Dabei können Schlüssel für Windows Hello und weitere Dienste verloren gehen. Entfernen Sie nicht alle BitLocker-Protektoren, wenn die Recovery-Informationen ungeklärt sind. Bei verwalteten Geräten entscheidet die Organisation.
Schutz an eine stabile Konfiguration neu binden
Startet das System zuverlässig, ist der Speicher gesund, die Sicherung geprüft und die gewünschte Konfiguration festgelegt, setzen Sie den BitLocker-Schutz über die Windows-Verwaltung aus. Das Aussetzen erlaubt eine geplante vertrauenswürdige Startänderung, ohne den gesamten Datenträger zu entschlüsseln. Starten Sie einmal neu und setzen Sie den Schutz anschließend fort.
Vor einem vom Hersteller vorgesehenen Firmwareupdate kann diese Vorgehensweise empfohlen sein. Setzen Sie den Schutz nach Update und erfolgreichem Start wieder aktiv. Lassen Sie ihn nicht dauerhaft ausgesetzt. Prüfen Sie den Zustand über die Oberfläche oder manage-bde -status und führen Sie einen kontrollierten Neustart aus.
Kehrt die Abfrage zurück, vergleichen Sie Messwerte und Bootpfad erneut. Möglicherweise ändert sich eine Einstellung bei jedem Start, das TPM speichert den Zustand nicht oder ein anderer Starteintrag wird verwendet. Löschen Sie nicht wiederholt Protektoren. Firmware- oder Administrationssupport ist dann zielführender.
Wann vollständiges Entschlüsseln vertretbar ist
Vollständige Entschlüsselung ist keine erste Reparatur für die Schleife. Sie beschreibt das gesamte Volume und benötigt Zeit. Erwägen Sie sie nur mit verifizierter Sicherung, stabilem Speicher und einem klaren Migrationsplan. Partitionskonvertierung oder Austausch bootkritischer Hardware brauchen eigene unterstützte Schritte.
Wenn die wiederholte Abfrage in allgemeine Abstürze übergeht, trennen Sie die Fehlerbilder. Der Leitfaden zu wiederholten Windows-Abstürzen hilft, Speicherrisiko von einer reinen Vertrauensänderung zu unterscheiden.
Dateien erst nach autorisiertem Entsperren wiederherstellen
Drecov kann helfen, wenn das BitLocker-Volume mit dem richtigen Schlüssel geöffnet wurde und danach lokale Dateien fehlen oder logisch unzugänglich sind. Die Windows-Datenrettung unterstützt PCs, HDDs, SSDs, externe Laufwerke, USB-Geräte und Speicherkarten. Quick Scan sucht aktuellen logischen Verlust. Deep Scan analysiert eine stabile zugängliche Quelle breiter. Filter, Pfade und Vorschau helfen bei Dokumenten, Fotos, Video, Audio, E-Mail-Daten und Archiven. Lost Partition Recovery behandelt fehlende Partitionsinformationen nach dem autorisierten Zugriff.
Dieser Prüfschritt ist bei „BitLocker fragt immer nach dem Wiederherstellungsschlüssel“ besonders wichtig. ⚠ Achtung: Installieren Sie Drecov auf einem anderen Laufwerk als dem, auf dem die Daten verloren gingen, um ein Überschreiben zu vermeiden.
So lässt sich „BitLocker fragt immer nach dem Wiederherstellungsschlüssel“ ohne unnötige Änderungen an den Quelldaten eingrenzen. Drecov findet kein BitLocker-Kennwort, berechnet keinen Schlüssel und umgeht die Verschlüsselung nicht. Es repariert weder TPM noch Recovery-Schleife oder physisch defekte Laufwerke. Kann das Volume nicht berechtigt geöffnet werden, sieht Wiederherstellungssoftware keine verwertbaren Klartextdateien.
Step 1: Drecov öffnen und das entsperrte Quellvolume wählen
Bereiten Sie ein anderes gesundes Gerät mit genug Speicherplatz vor. Installieren Sie Drecov nicht auf der Partition mit dem Verlust. Nach Eingabe des gültigen Schlüssels öffnen Sie Drecov und wählen das ursprüngliche Windows-Volume oder den früheren Ort. Fehlt die Partition nach dem Entsperren, verwenden Sie Lost Partition Recovery. Stoppen Sie bei Aussetzern oder schweren Lesefehlern.
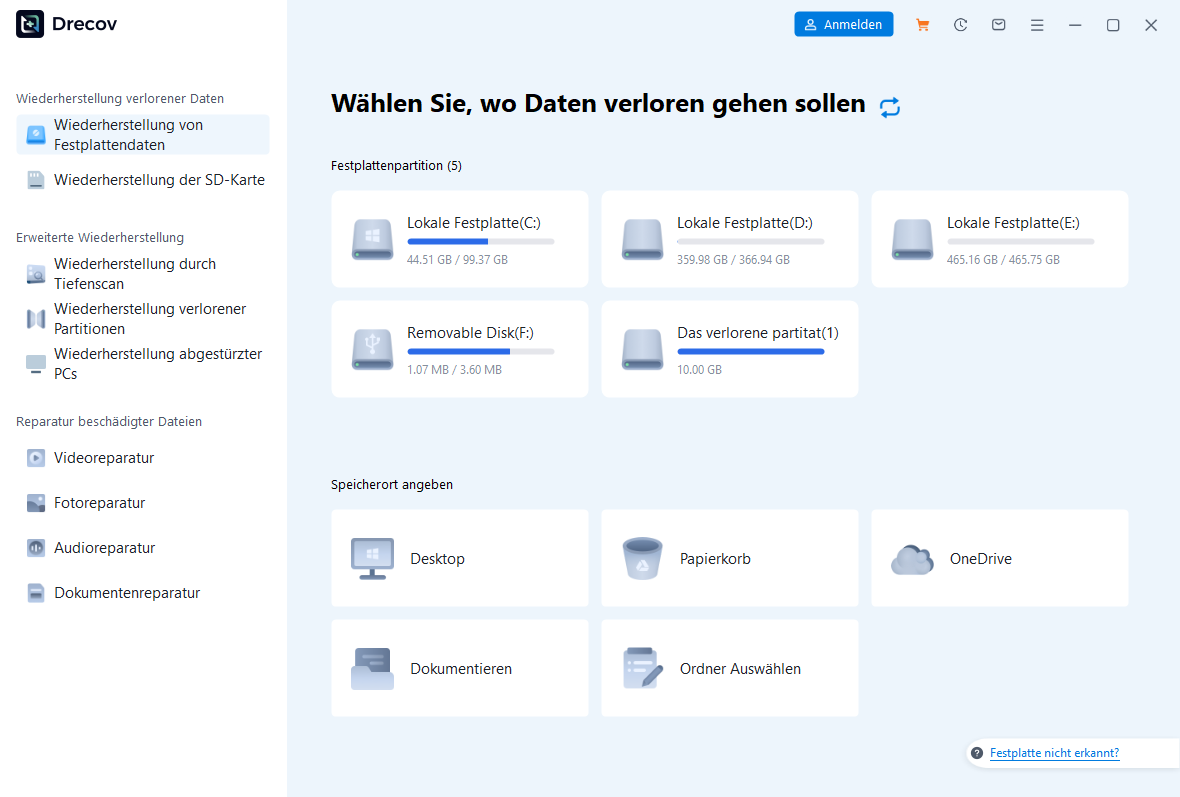
Step 2: Quick Scan für aktuellen Verlust starten
Führen Sie Quick Scan aus und prüfen Sie frühere Benutzerordner. Suchen Sie einige bekannte Namen und vergleichen Sie Pfad, Datum und Größe. Schließen Sie andere speicherintensive Programme. Wählen Sie nicht versehentlich eine kleine Recovery-Partition.
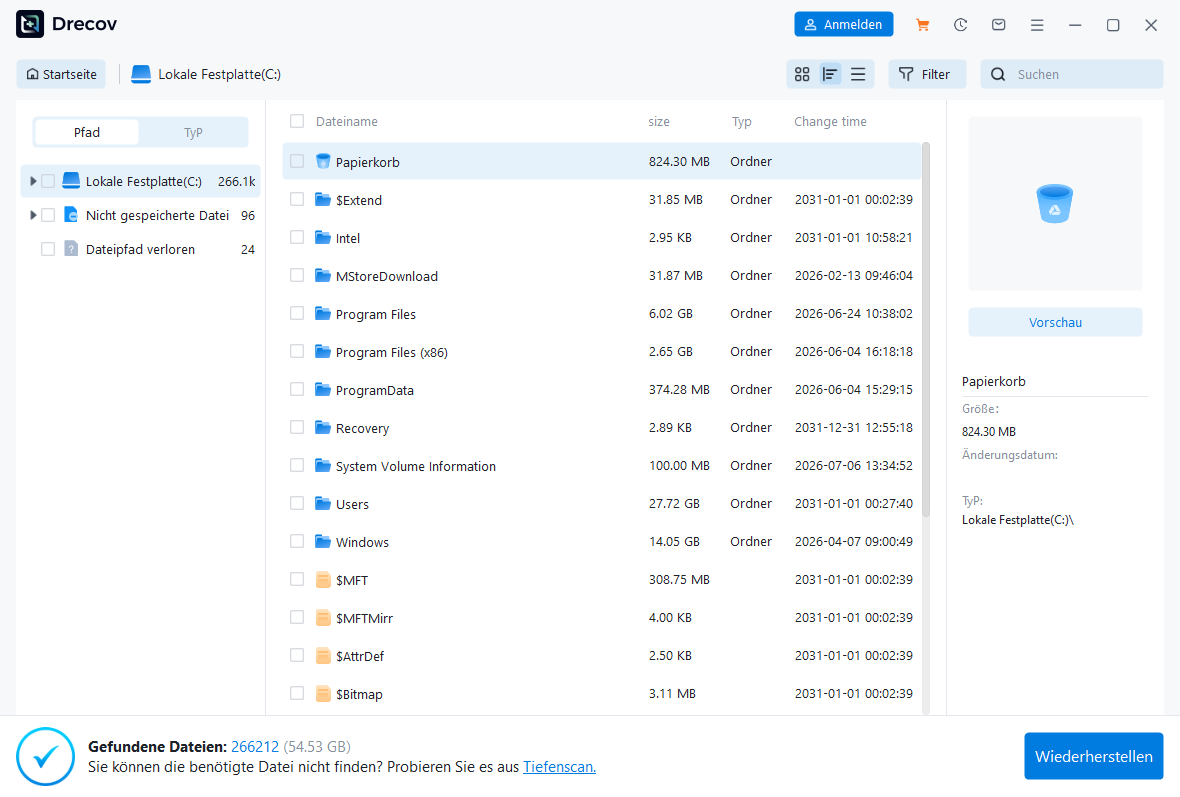
Step 3: Deep Scan nur auf stabilem Speicher einsetzen
Nutzen Sie Deep Scan, wenn Quick Scan wichtige Dateien verfehlt und die Quelle zuverlässig antwortet. Brechen Sie beim ersten neuen Aussetzer, starken Lesefehler oder massiver Verlangsamung ab. Wiederholte Scans reparieren kein defektes Laufwerk.
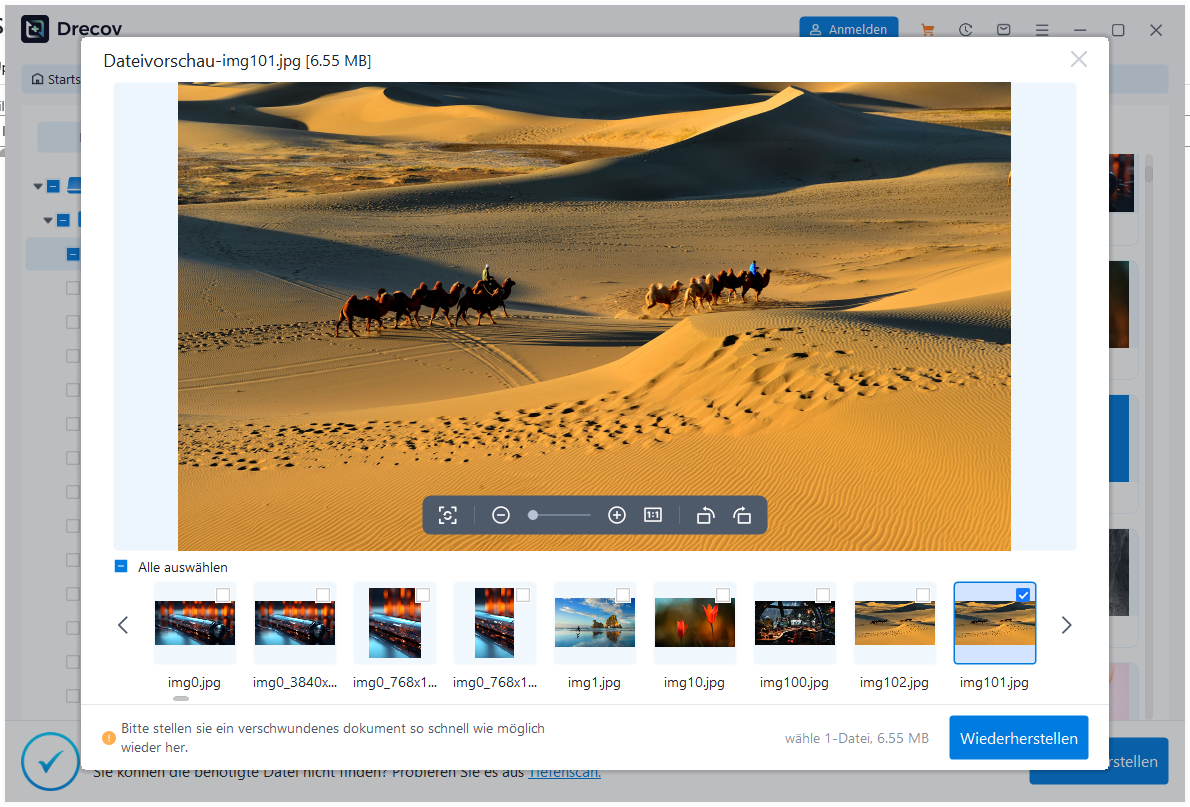
Step 4: Kandidaten filtern und Stichproben anzeigen
Filtern Sie nach Typ, früherem Pfad, Dateiname, Datum oder ungefährer Größe. Prüfen Sie mehrere unterstützte Vorschauen aus kritischen Ordnern. Eine sichtbare Stichprobe garantiert nicht jede Seite, Formel, Videosequenz oder Archivkomponente.
Step 5: Auf anderes Gerät retten und vor Bootarbeiten prüfen
Speichern Sie ausgewählte Dateien ausschließlich auf dem gesunden Ziel. Prüfen Sie Drecov Folder oder Recovery Folder, wenn die Ausgabe nicht am erwarteten Ort liegt. Öffnen Sie repräsentative Ergebnisse und erstellen Sie eine zweite Kopie. Erst danach folgen BCD-, Partitions-, Firmware- oder Windows-Arbeiten. Falls ein falsches Benutzerprofil die Dateien verdeckt, beachten Sie die Anleitung zu Windows-Profilpfaden.
⚠ Achtung: Installieren Sie Drecov auf einem anderen Laufwerk als dem, auf dem die Daten verloren gingen, um ein Überschreiben zu vermeiden.
Das Ende der Schleife mit Kaltstarts belegen
Fahren Sie vollständig herunter und starten Sie mit der normalen Hardwarekonfiguration. Windows muss die Anmeldung ohne 48-stellige Abfrage erreichen. Starten Sie danach ein weiteres Mal mit der üblichen Dockingstation oder den genehmigten Peripheriegeräten. Lesen Sie den BitLocker-Schutzstatus nach jedem Test.
Dokumentieren Sie Firmwareversion, TPM-Bereitschaft, Secure Boot, aktiven Starteintrag und Schutzstatus. Bewahren Sie den Recovery Key außerhalb des Rechners auf. Löschen Sie ältere Schlüsseldatensätze erst, wenn die aktive Kennung bestätigt und eine Aufbewahrung erlaubt ist.
Kehrt die Abfrage nur mit einem Dock oder USB-Gerät zurück, lassen Sie das Bauteil getrennt und aktualisieren Sie es über den Hersteller. Erfolgt sie bei jedem Kaltstart trotz unveränderter Konfiguration, benötigen TPM oder Firmware Unterstützung. Wiederholtes Eingeben ist Zugang, keine dauerhafte Lösung.
Fragen zur wiederholten BitLocker-Abfrage
Warum fragt BitLocker trotz richtigem Schlüssel erneut?
Der Schlüssel entsperrt einen Start, doch das TPM sieht weiterhin andere Messwerte als in der Vertrauensbasis. Firmware, Secure Boot, Bootpfad oder Hardware können beteiligt sein.
Soll ich das TPM löschen?
Nicht als Versuch. Das Löschen kann weitere geschützte Schlüssel entfernen. Sichern Sie Daten und nutzen Sie den unterstützten administrativen Ablauf.
Entschlüsselt das Aussetzen des Schutzes den Datenträger?
Nein. Es verändert vorübergehend die Schutzdurchsetzung während einer geplanten Startänderung. Setzen Sie den Schutz danach fort und prüfen Sie den Status.
Kann Drecov ohne BitLocker-Schlüssel Dateien retten?
Nein. Das Volume muss zuerst mit gültigen Zugangsdaten geöffnet werden. Danach kann Drecov verlorene Dateien von stabilem Speicher retten.
Was bedeutet ein im BIOS fehlendes Systemlaufwerk?
Behandeln Sie das Problem nicht mehr als reine BitLocker-Schleife. Fehlende Firmware-Erkennung deutet auf Verbindung oder Hardware. Stoppen Sie wiederholte Starts.
Fazit
Wenn BitLocker immer nach dem Wiederherstellungsschlüssel fragt, ermöglicht der gültige Key den Zugang, erklärt aber nicht den veränderten Vertrauenszustand. Sichern Sie Dateien und dokumentieren Sie TPM, Firmware, Secure Boot sowie Startreihenfolge. Binden Sie den Schutz erst an eine stabile, unterstützte Konfiguration. Fehlen nach dem autorisierten Entsperren Dateien, kann Drecov Kandidaten auf ein anderes gesundes Gerät retten. Es umgeht die Verschlüsselung nicht. Bestätigen Sie die Lösung mit Kaltstarts und aktivem BitLocker-Schutz.
⚠ Achtung: Installieren Sie Drecov auf einem anderen Laufwerk als dem, auf dem die Daten verloren gingen, um ein Überschreiben zu vermeiden.